匿名访问
查询接口无需登录或携带凭证即可调用,包括读取公开资源、执行 Function 和 Query,以及调用 Leafage。 例如,调用创建 Function中保存的demo.usdc_amount。将 demo 替换为实际的 Space ID:
data.result 返回 1.5。
Personal Access Token
创建、修改、删除资源等管理操作需要 Personal Access Token,操作受用户权限约束。- 登录 Chaintable,在右上角账户菜单切换到个人账户。
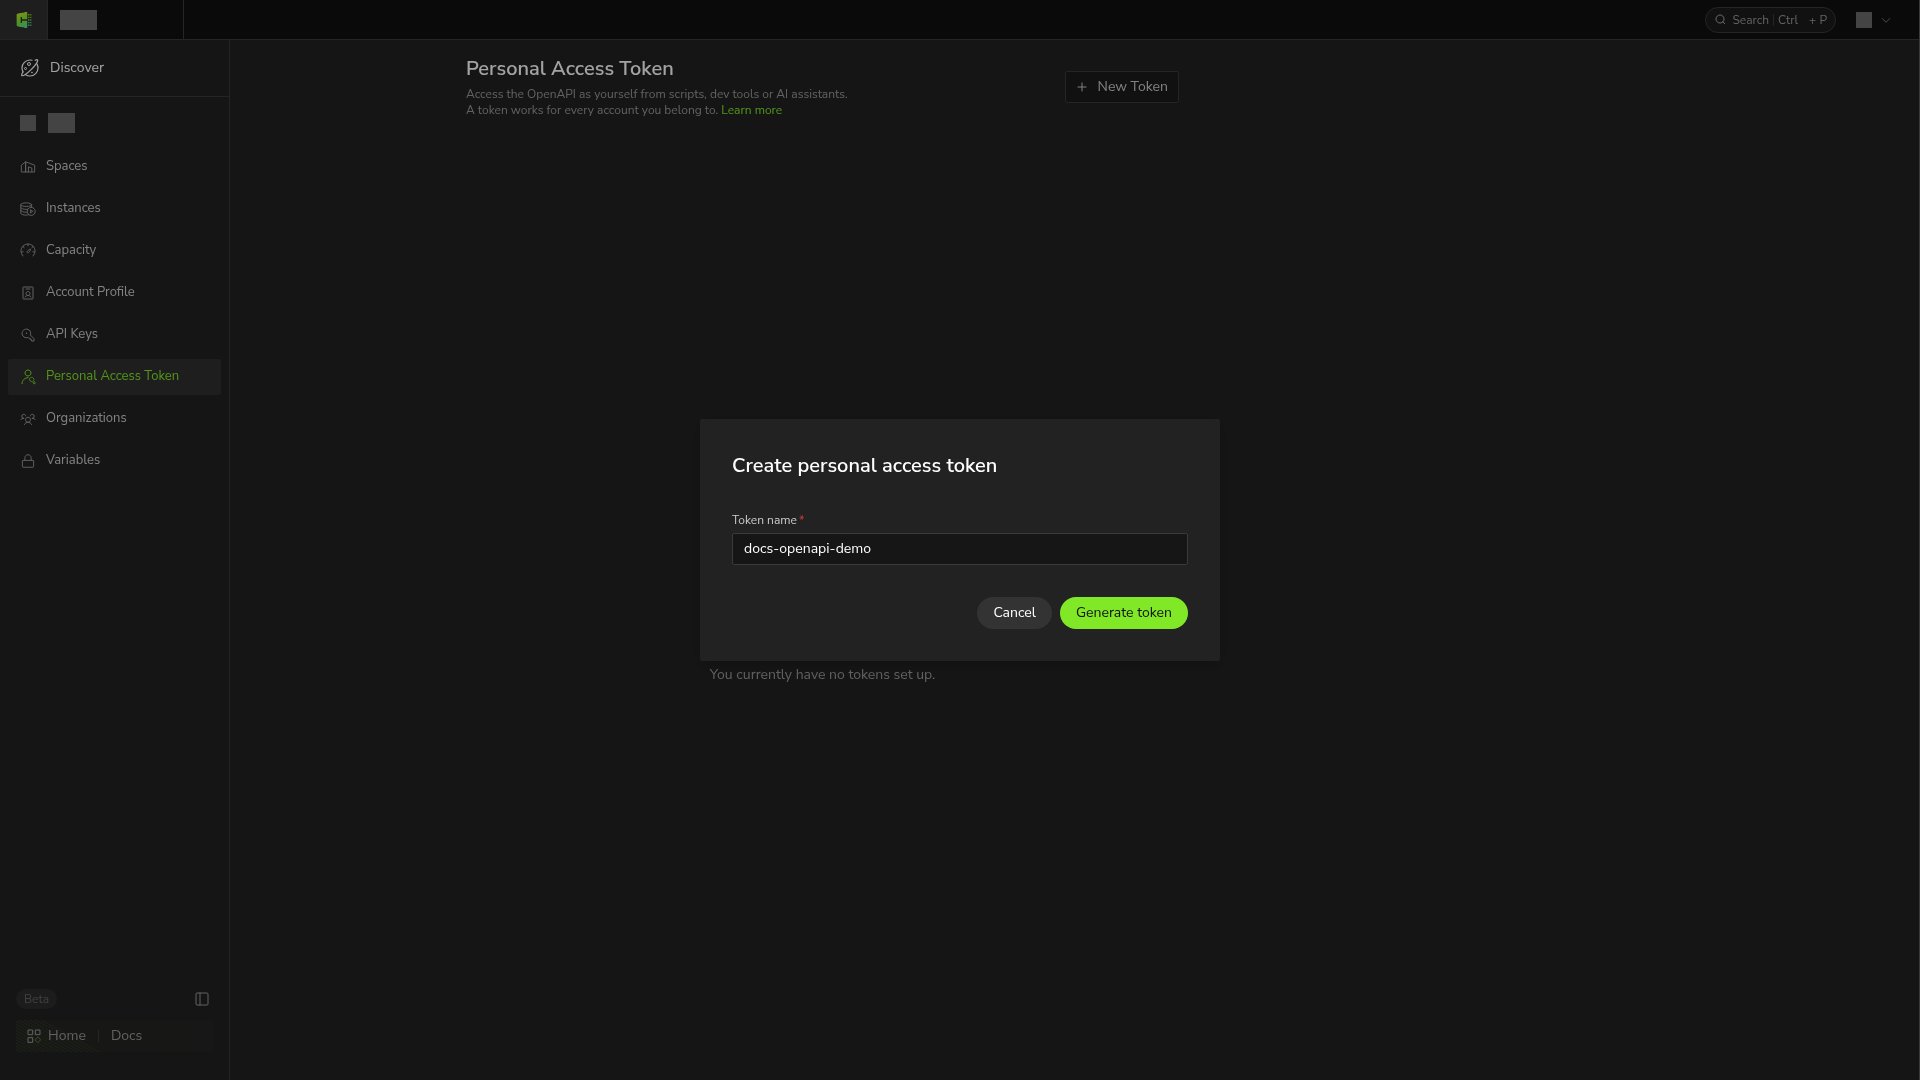
- 从侧边栏进入 Personal Access Token,点击 New Token。
- 在 Token name 中填写用途名称,例如
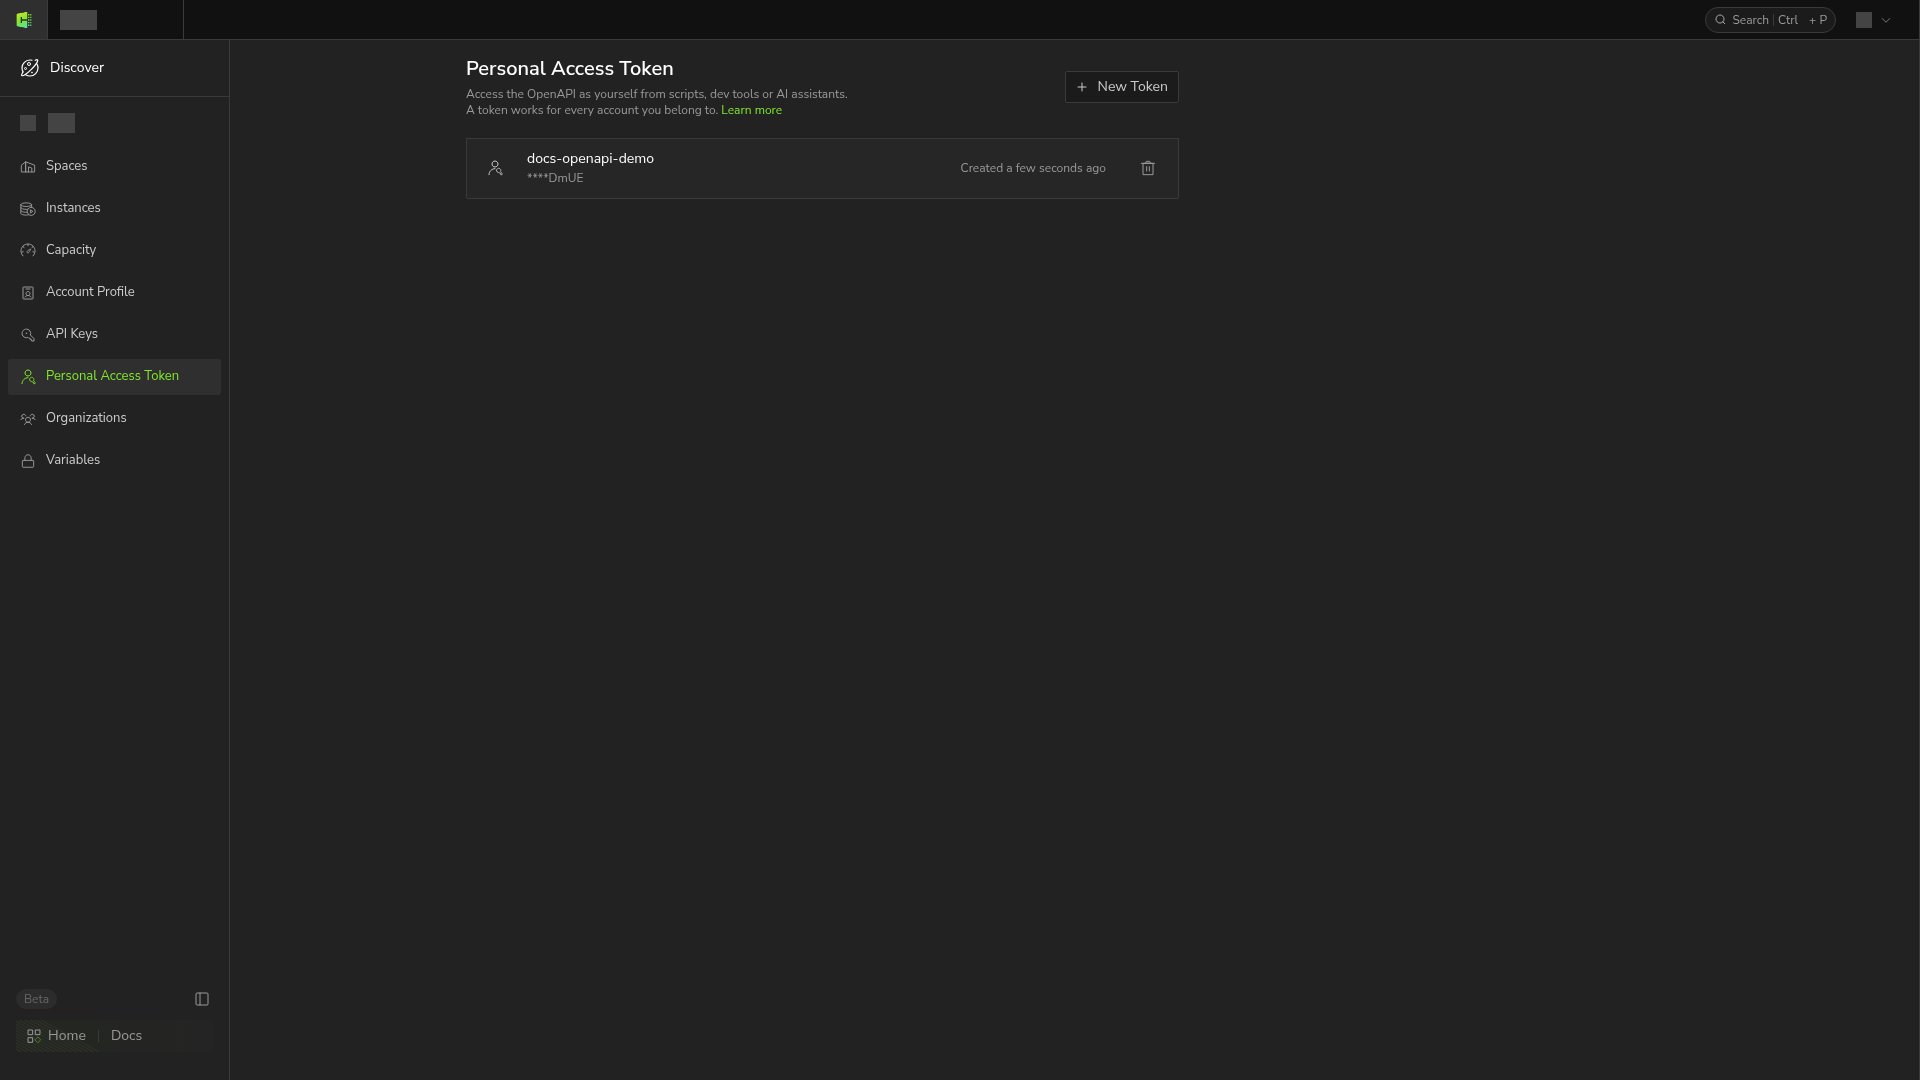
docs-openapi-demo,点击 Generate token。 - 在 Copy your token 中复制并保存 Personal Access Token,再点击 Done。完整凭证只显示一次。
demo Space 下创建普通表。将 demo 替换为你有写权限的 Space ID,并将 <PERSONAL_ACCESS_TOKEN> 替换为刚创建的 Personal Access Token:
data.id 返回表 ID demo.asset_notes。
在 Personal Access Token 列表中查看和管理已创建的凭证。
API Key
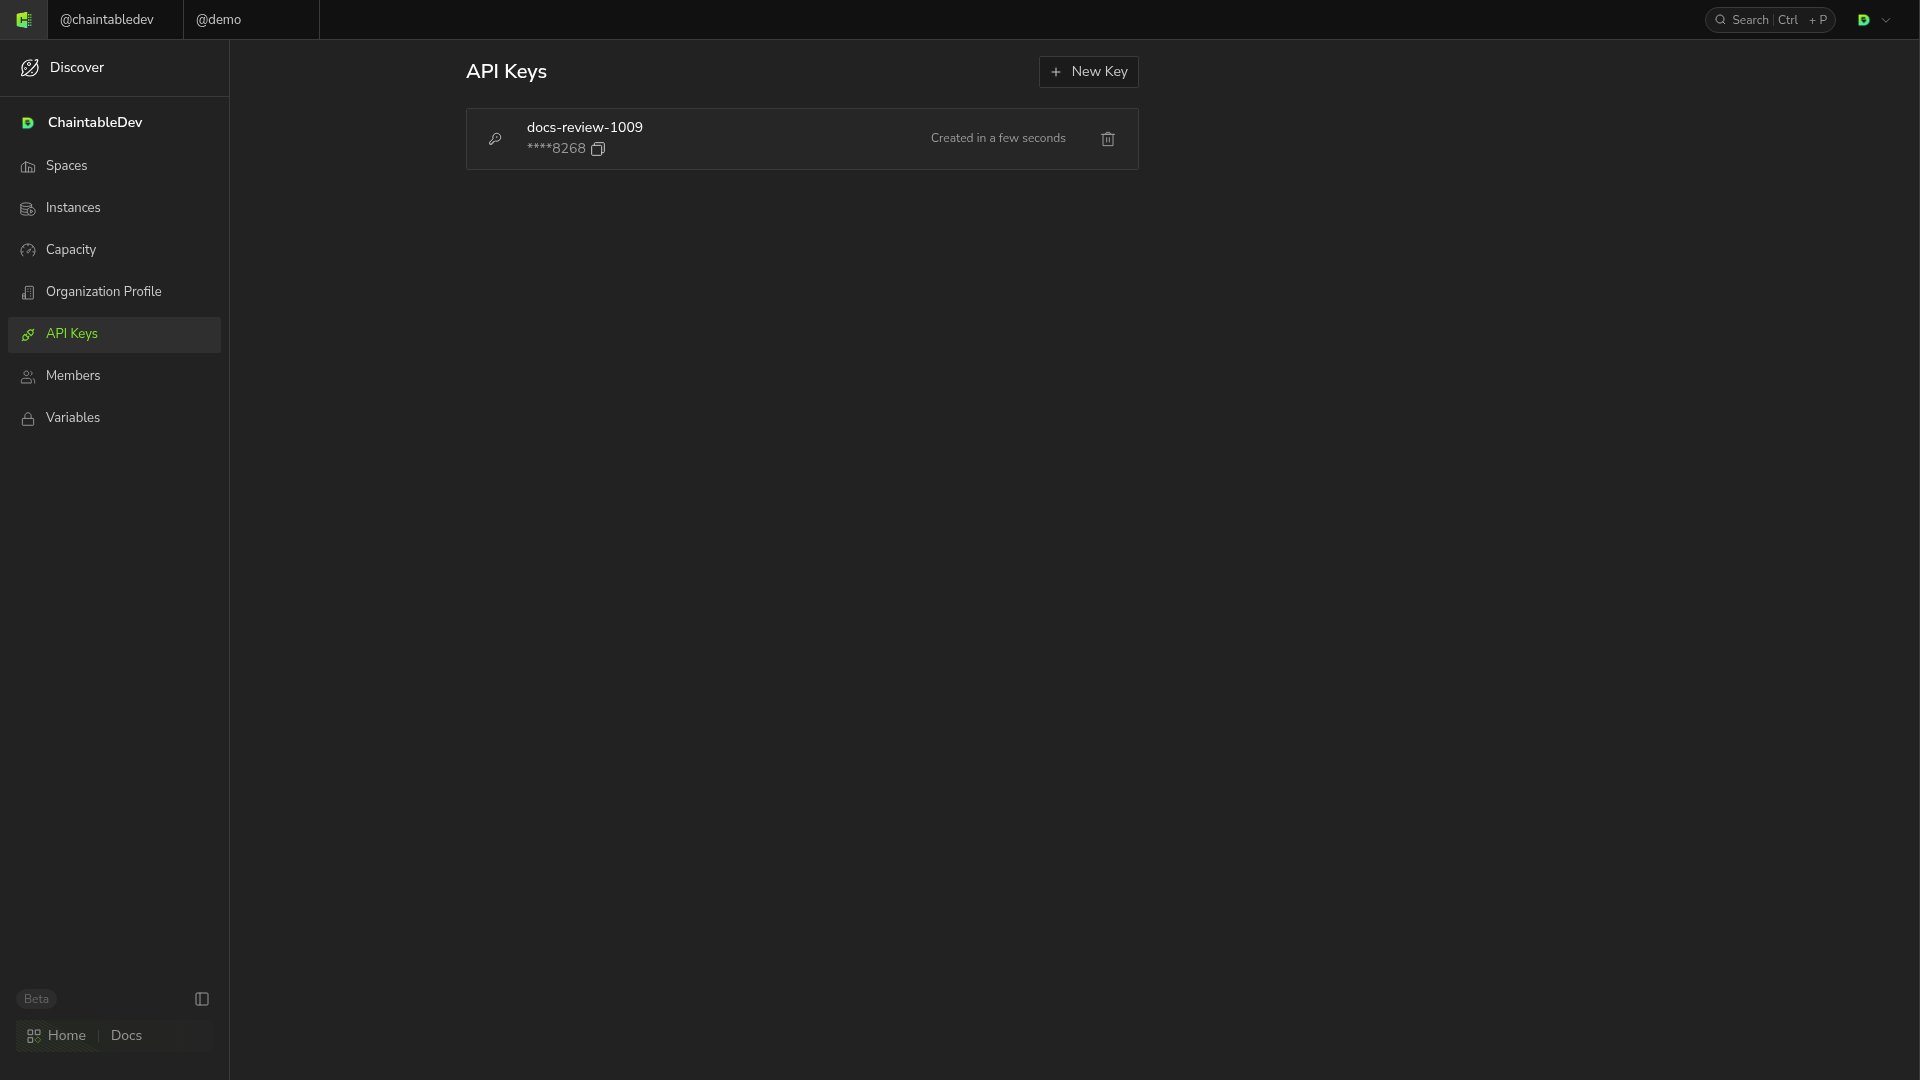
API Key 用于应用程序的查询调用,使用所属账户的额度和请求频率上限。- 登录 Chaintable,切换到要承担调用用量的账户。
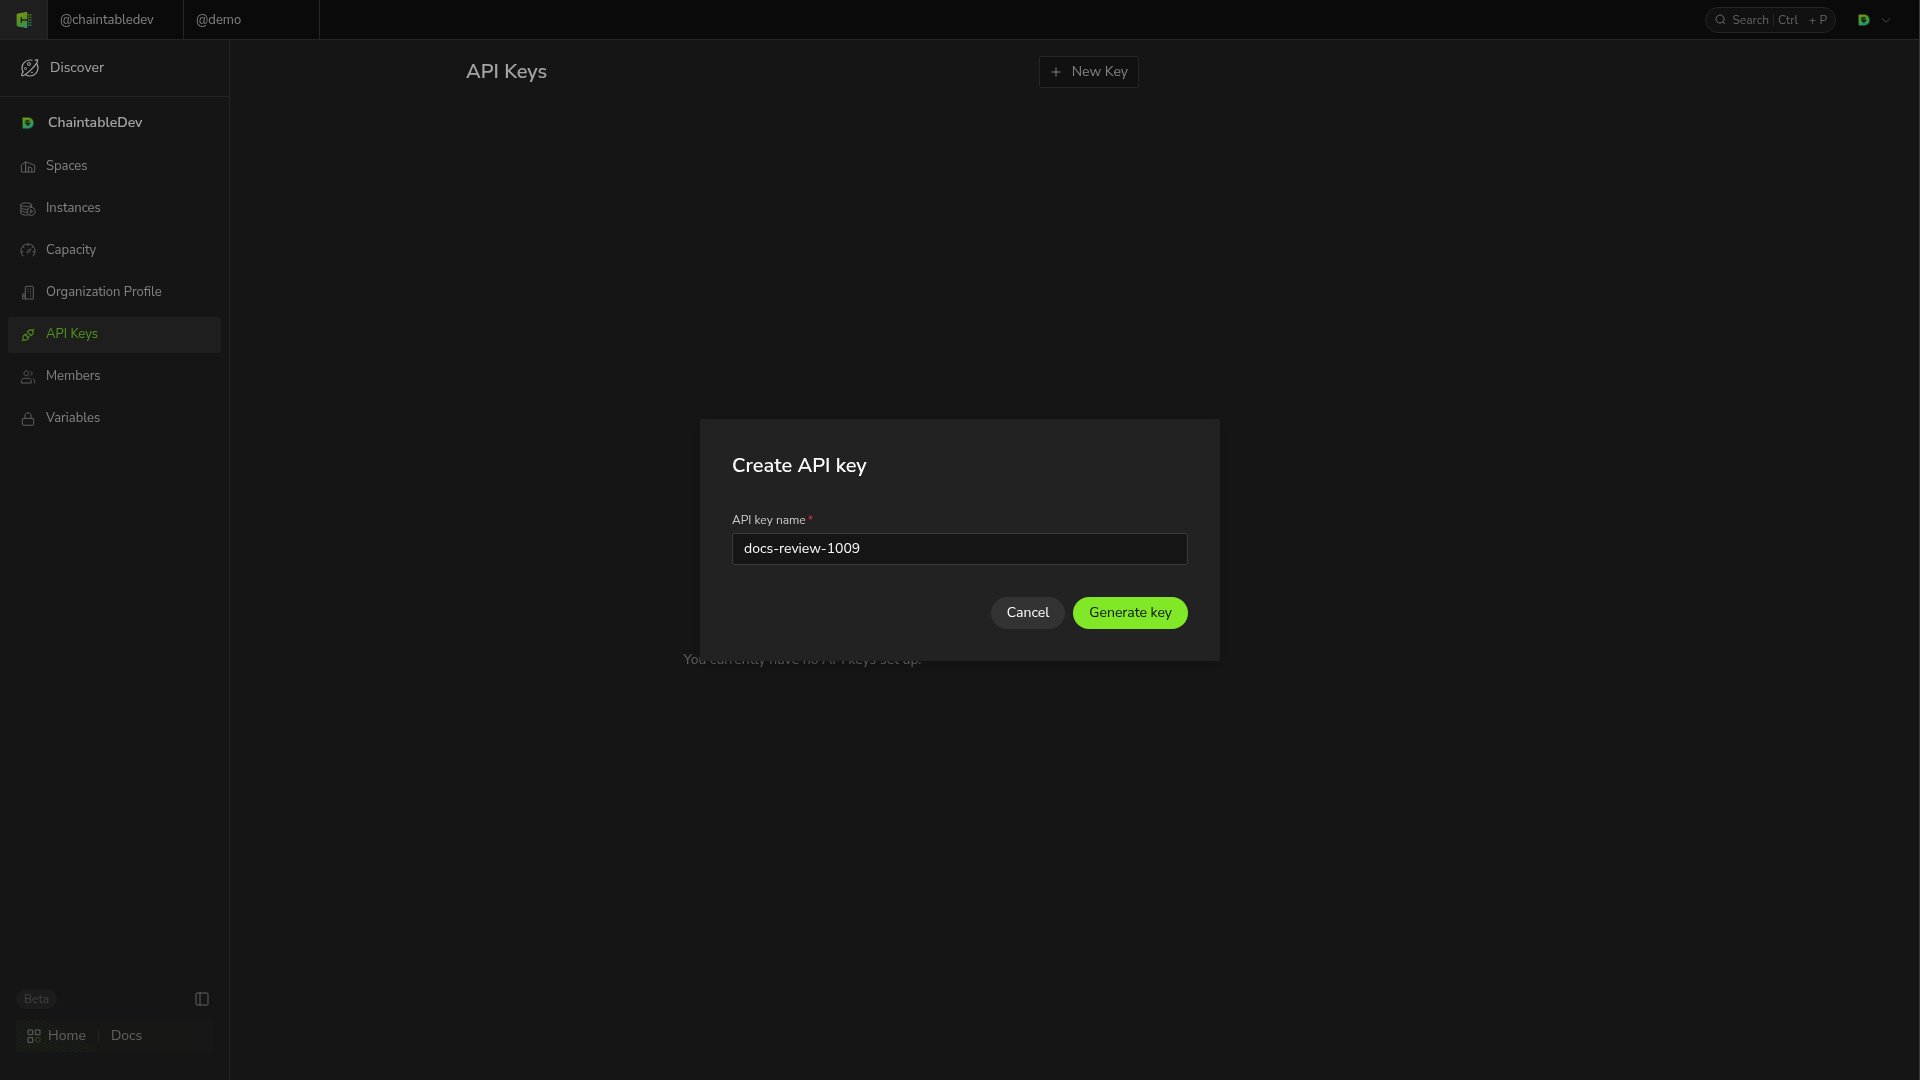
- 从侧边栏进入 API Keys,点击 New Key。
- 在 API key name 中填写用途名称,例如
analytics-service,点击 Generate key。 - 复制并保存 Key,完整 Key 只显示一次。
<API_KEY> 替换为刚创建的 Key: